閲覧ありがとうございます。「とも」です。
JINSの情報漏洩では、JINS会員の情報の一部が対象になっています。ジンズホールディングスが2026年11月17日に公表したもので、会員IDやメールアドレス、姓などが挙げられています。まずは対象の範囲と、カード・パスワードへの影響を確認しましょう。
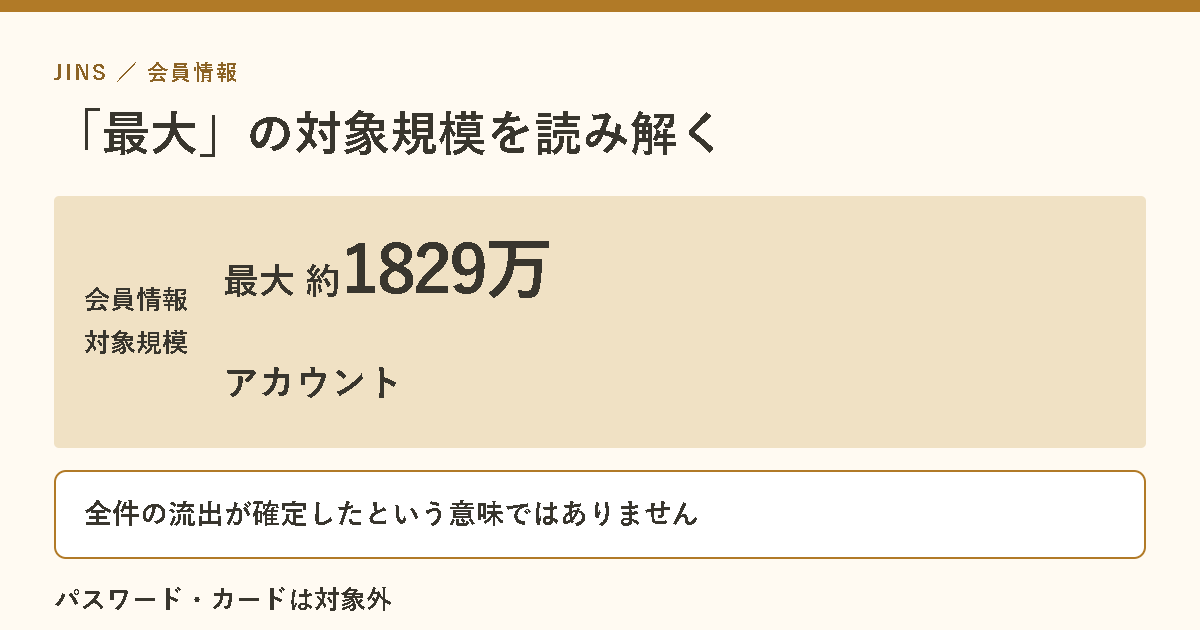
最初に押さえたいのは、約1,829万件は、情報漏えいの可能性があるアカウント数の最大値だという点です。全件の漏えいが確認された数や、実人数を示す数字ではありません。また、パスワードとクレジットカード情報は、今回の漏えいの対象に含まれていないことが確認されています。
この記事では、11月17日の会社開示をもとに、対象とされた会員情報の範囲と、メールを受け取ったときの確認手順を整理します。調査は続いているため、今後、対象件数や情報項目が変わる可能性があります。
JINSの情報漏えいは何が起きた?
今回、不正アクセスを受けたのは、ジンズがメールマガジン配信などを委託しているプレイドのマーケティングツール「KARTE」です。その不正アクセスによって、ジンズが保有する顧客情報の一部が外部へ漏えいしたことが判明しました。
11月13日に連携を遮断、15日に漏えいの報告
開示された経緯では、11月13日にKARTEが外部から不正アクセスを受け、プレイドからジンズに、サービスを停止しているとの連絡がありました。この時点では、ジンズの顧客情報が漏えいしたかどうかは分かっていませんでした。
ジンズは同日、自社システムとKARTEとの情報連携を遮断。その後、11月15日にプレイドから顧客情報が漏えいしていたとの報告を受け、16日に社内で影響範囲を調査したとしています。
ジンズはプレイドに調査状況の継続報告と再発防止策の策定・実施を求めています。新たに重要な事実が分かれば知らせる方針で、利用者も公式のお知らせの更新を確認しておきましょう。
JINSの情報漏洩は誰が対象?会員登録を確認
11月17日の開示で対象情報として示されているのは、JINS会員に関する情報です。「JINSでメガネを買ったことがある人全員」とは書かれていません。店舗を利用した記憶だけで、自分も必ず対象だと判断しないようにしましょう。
一方で、店舗でしか購入していないという理由だけで、会員登録もしていないと決めつけることはできません。自分の登録状況があいまいなら、普段利用している公式アプリや、ブックマークしている公式サイトから確認しましょう。
例えば、購入時に会員登録をしたか思い出せない場合は、過去の登録完了メールなどが手掛かりになります。登録の有無を確認したうえで、対象に関する公式案内に目を通してください。
約1,829万件は何を数えた数字?
発表の約1,829万件は、会員登録されているアカウント数で、情報漏えいの可能性がある最大値です。調査は続いており、件数や情報項目は今後変わる可能性があります。
また、単位は「アカウント」です。そのまま実人数として読むこともできません。家族の利用や過去の登録について考えるときも、報じられた数字だけから、個別の対象・対象外を割り出すことはできない点に注意してください。
なお、不審なメールが届いたこと自体も、今回の漏えい対象であることの証明にはなりません。反対に、何もメールが届いていないから対象外だとも言い切れません。受信の有無と、会社が確認している対象範囲は分けて考えてください。
退会した人や、長く利用していない人は?
11月17日の開示には、退会済みの会員をどのように扱うか、いつ登録したアカウントまで対象かといった細かな条件は示されていません。「退会しているから対象外」「昔の会員も全員対象」と、どちらかに決めることはできません。
自分の状況について確認したい場合は、公式のお知らせに追加説明が出ていないかを確認し、必要に応じて公式サイトの問い合わせ案内へ進んでください。確認のために、届いたメールへ登録情報をそのまま返信するのは避けましょう。
JINSから漏れた情報は?名前・住所の範囲を確認
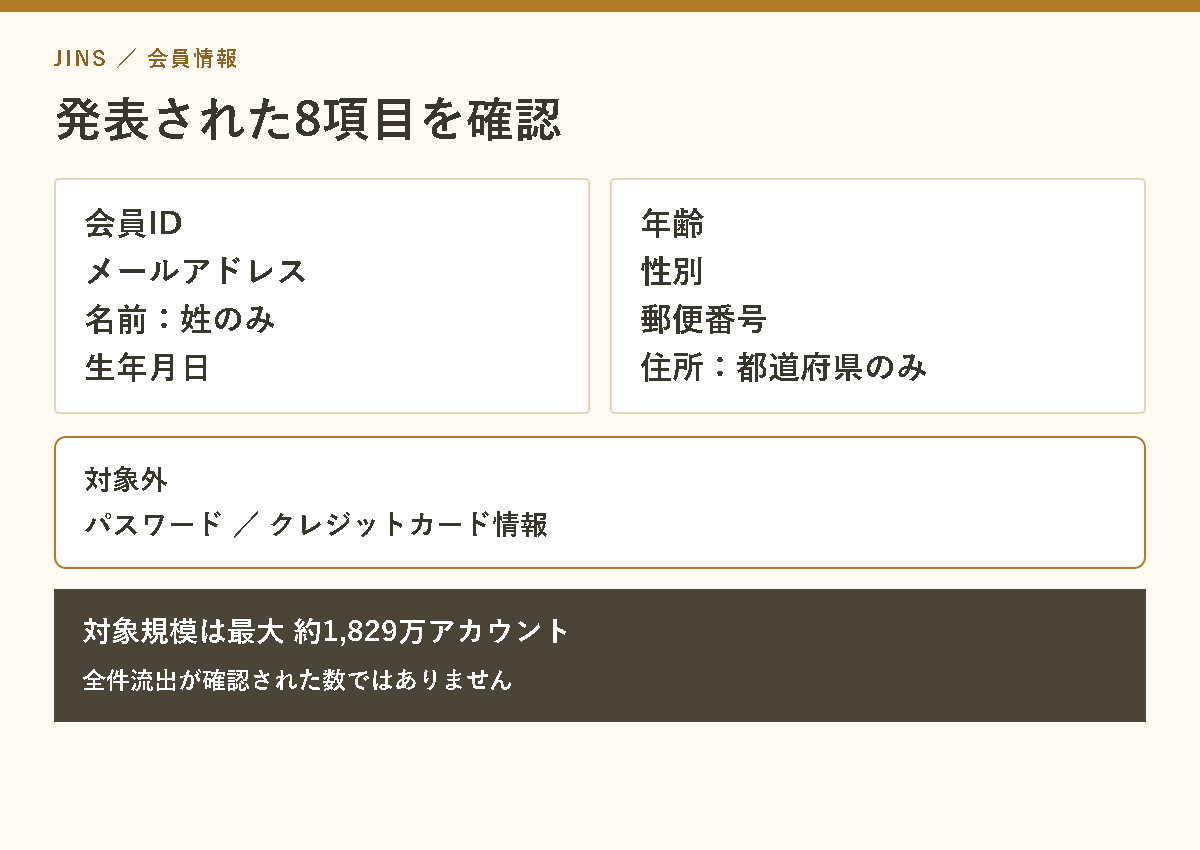
開示で挙げられている情報項目は、次の8項目です。「名前」「住所」とだけ受け取らず、どこまでの情報なのかも合わせて確認しておきたいところです。
| 項目 | 発表された範囲 |
|---|---|
| 会員ID | 会員ID |
| メールアドレス | メールアドレス |
| 名前 | 姓のみ |
| 生年月日 | 生年月日 |
| 年齢 | 年齢 |
| 性別 | 性別 |
| 郵便番号 | 郵便番号 |
| 住所 | 都道府県のみ |
名前は「姓のみ」、住所は「都道府県のみ」とされています。郵便番号は住所とは別に挙げられているため、住所情報が都道府県だけだという点と併せて押さえておきましょう。
範囲が限られているからといって、不審な連絡への警戒を解いてよいわけでもありません。例えば、仮に自分の姓を宛名にした「会員情報の確認」というメールが届いても、姓が合っているだけでJINSからの正規の連絡だとは判断できません。
この8項目は公表された情報の範囲です。会員一人ひとりについて、全項目の漏えいが確認されたとは発表されていません。個別の対象状況は、公式の追加案内を確認してください。
カード情報とパスワードは漏洩対象外
会社は、パスワードとクレジットカード情報が今回の漏えいの対象に含まれていないことを確認したと説明しています。
ただし、メールに誘導されて偽の画面へ入力すれば、今回の漏えいには含まれなかった情報を、自分で相手に渡してしまうおそれがあります。対象外とされた情報を、後から不審なメールで入力させられないことが大切です。
不審なメールが届いたときの確認点
JINSは、漏えいしたメールアドレス宛てに不審なメールが届く可能性があるとして注意を呼びかけています。心当たりのない送信元や内容のメールでは、リンクへのアクセス、添付ファイルの開封、返信、ID・パスワード・カード情報などの入力をしないよう求めています。
ここで紹介する文面は注意点を説明するための仮定で、今回、実際に確認された不審メールの例ではありません。
- 「漏えい対象か調べるため、こちらでログインしてください」とリンク先へ誘導する。
- 「補償金を受け取るため、カード番号を登録してください」と求める。
こうした内容が届いたら、まず操作を止めて、メールとは別の経路で確認しましょう。「漏えいへの対応」という説明が付いていても、パスワードやカード情報を渡す理由にはなりません。
送信者名やロゴだけでは判断しない
表示名やロゴ、文章の見た目だけでメールを信用せず、公式サイトのお知らせと照らし合わせてください。差出人のメールアドレスも見て、心当たりのない案内にはそのまま返信しないようにしましょう。
安全に確認するなら、公式トップからお知らせへ
本件を確認する入口としては、JINS公式サイトを利用できます。公式トップには「外部委託先への不正アクセスによるお客さまの個人情報漏えいに関するお詫びとお知らせ」への案内が掲載されています。
- 受信メールにあるリンクや添付ファイルは開かず、いったんメールを閉じる。
- 以前から使っている公式サイトのブックマーク、または普段利用している公式アプリを開く。
- 本件のお知らせを探し、掲載日や更新日、対象情報の説明を確認する。
- 自分の対象状況などに不明点があれば、公式サイト内の問い合わせ案内を確認する。
ブラウザーに直接入力する場合は「www.jins.com」のつづりを確認してください。検索を使う場合も、検索結果に表示された会社名だけで決めず、開く先のアドレスを確かめましょう。メール本文にある電話番号へ、そのまま確認の電話をかけることも避け、公式側に載っている連絡先を使ってください。
お知らせを確認するときは、最初の公表内容だけでなく、その後の追記にも目を通しましょう。特に、自分の対象状況を確認できる方法、問い合わせ先、対象件数や項目の変更があるかが確認点です。古いメールを読み直すだけで済ませず、公式サイトの新しい案内を基準にしてください。
すでにリンクを開いた・入力した場合は
不審なリンクを開いた場合は、その先で情報を入力したか、ファイルを開いたか、アプリを入れたかを分けて振り返りましょう。リンクを開いたことと、パスワードを渡したことでは、必要な対応が異なります。まず、それ以上の入力やダウンロードを止めてください。
パスワードを入力してしまった場合は、メールのリンクへ戻らず、正規のサイトやアプリから変更します。同じパスワードを別のサービスでも使っていた場合は、そちらも変更してください。ログインできない、登録情報が変わっているなどの異変があれば、公式のサポートへ連絡しましょう。
カード情報を入力してしまった場合は、カード裏面やカード会社の公式アプリなどで連絡先を確認し、カード会社へ相談してください。メールの受信日時、入力した内容、操作の経緯を手元に整理しておくと、状況を伝えやすくなります。問い合わせの際も、パスワードそのものを送らないようにしてください。
今後の確認で押さえておきたいこと
今回の発表では、JINS会員の情報の一部が漏えいしたことが判明しています。一方、約1,829万件は可能性がある最大アカウント数で、すべての漏えいが確認された人数ではありません。名前は姓のみ、住所は都道府県のみで、郵便番号は別項目。パスワードとカード情報は対象外とされています。
自分の対象状況が分からないときも、突然届いたメールの案内に従って、情報を追加で渡すことは避けましょう。公式の入口から最新のお知らせを確認し、不明点は公式窓口へ。調査の進展に伴う対象範囲や対応方法の更新を確認しておきましょう。
コメント