閲覧ありがとうございます。「とも」です。
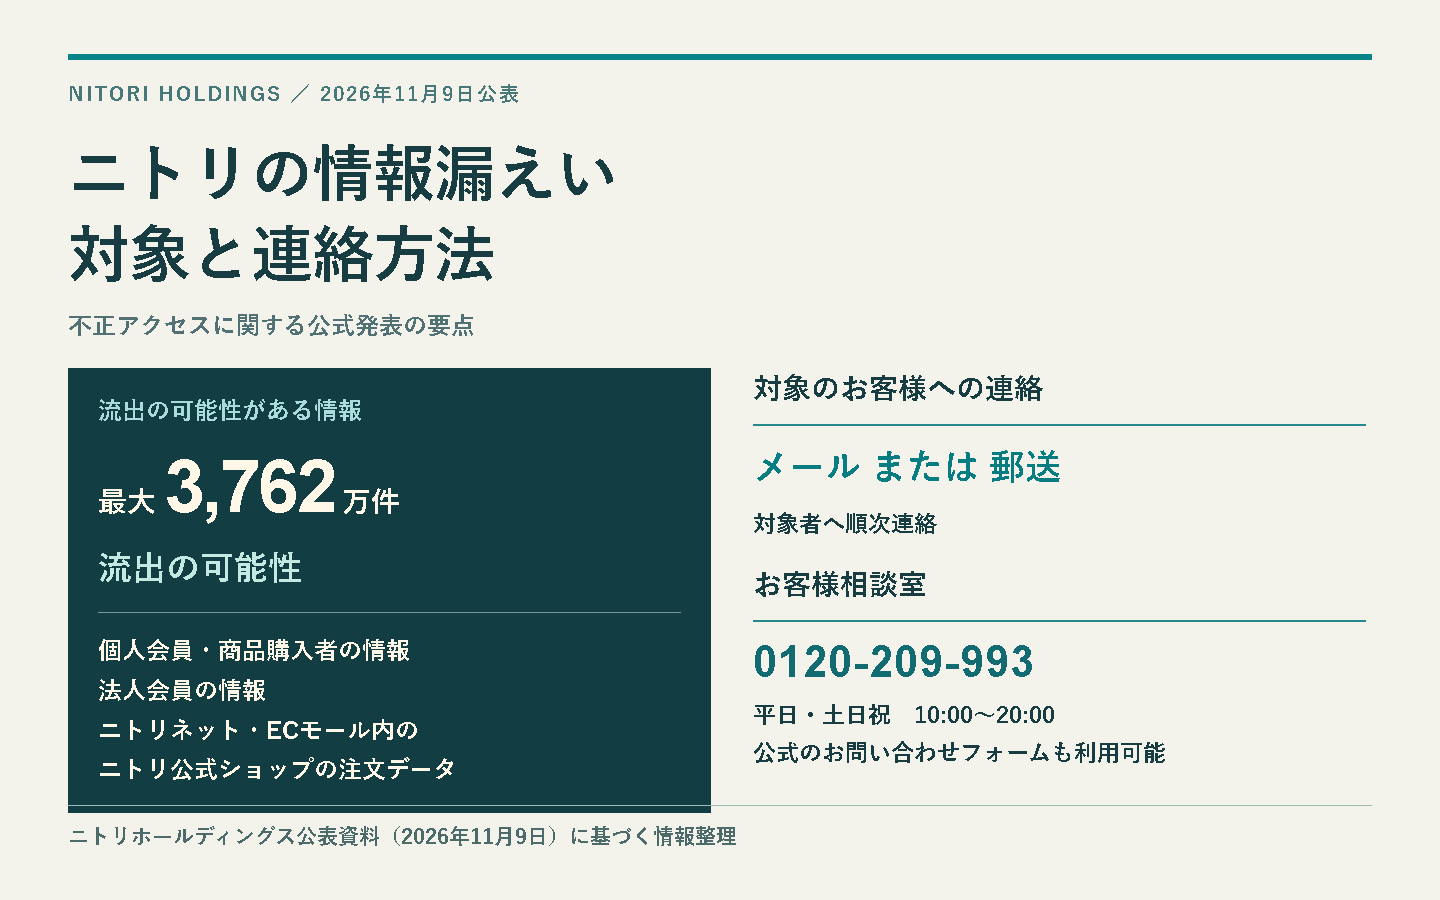
ニトリホールディングスは2026年11月9日、管理するシステムへの不正アクセスにより、個人情報が最大3,762万件、外部に流出した可能性があると公表しました。ニトリの会員情報や購入者情報のほか、ニトリネットやECモール内のニトリ公式ショップの注文データも挙げられています。
クレジットカード情報とログインパスワードは、今回の対象に含まれていません。対象となる利用者には、メールまたは郵送で順次連絡すると案内されています。
最大3,762万件の流出の可能性を調査中
公表された数字は個人情報の件数です。外部流出の可能性について調査が続いており、影響範囲や件数は今後変わる場合があります。
不正アクセスを確認したのは11月6日。ニトリは該当するアクセスを遮断し、外部専門機関と連携して調査を始めました。その後のログ解析などで、10月中旬から下旬にも第三者によるアクセスが行われた可能性があるとしています。
対象情報は会員・購入者の連絡先や注文データ
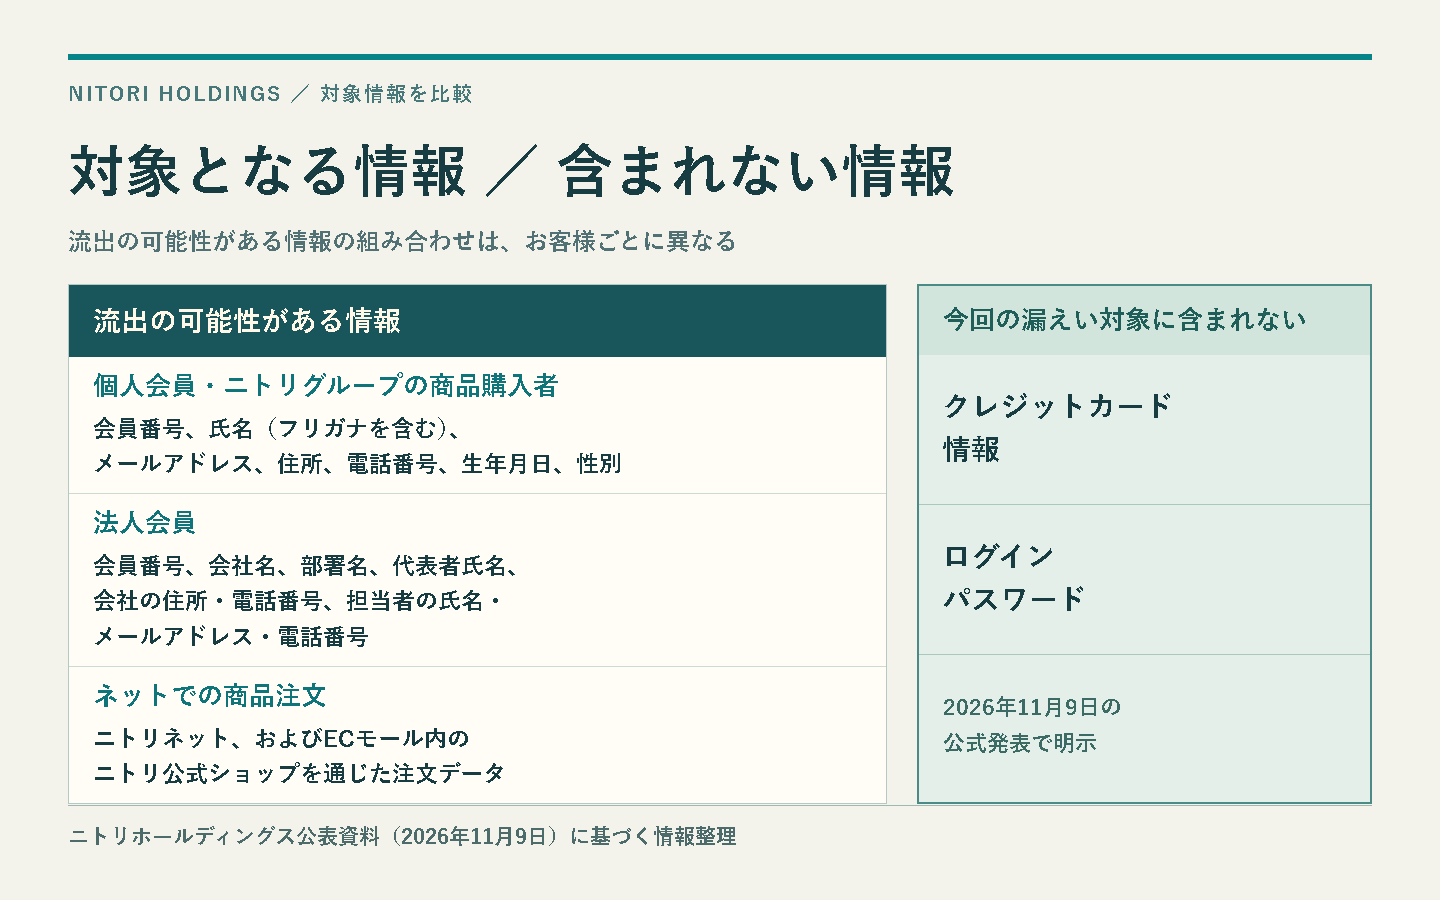
公式発表で挙げられている情報は次のとおりです。情報の組み合わせは利用者ごとに異なります。
- 個人会員およびニトリグループでの商品購入者:会員番号、氏名・フリガナ、メールアドレス、住所、電話番号、生年月日、性別
- 法人会員:会員番号、会社名、部署名、代表者氏名、会社の住所・電話番号、担当者の氏名・メールアドレス・電話番号
- 対象サービスの注文データ:ニトリネット、およびECモールのニトリ公式ショップを通じた同社商品の注文
ECモール内のニトリ公式ショップで購入した方も、今回の案内を確認してください。購入先を確かめるには、利用したモールの注文履歴でショップ名を確認できます。
対象となる購入期間や退会済み会員の扱い、具体的なモール名は、今回の発表では示されていません。自分の情報への影響については、個別連絡や今後の公式案内を確認してください。
カード情報とログインパスワードは対象外
ニトリは、クレジットカード情報とログインパスワードを、今回の漏えいの対象に含まないと明記しています。
一方、氏名や住所、メールアドレス、電話番号などが悪用され、なりすましメールや不審な電話につながる可能性があるとして注意を呼びかけています。名前や購入に関係する情報が書かれていても、連絡元を確認してから対応しましょう。
対象者にはメールまたは郵送で順次連絡
対象となる利用者には、メールまたは郵送で順次連絡するとしています。連絡がまだ届いていない場合も、今後の案内を確認しましょう。
ニトリは、メールや電話でパスワード、クレジットカード番号、暗証番号などを尋ねることはないと説明しています。こうした情報を求められたら回答を止め、公式サイトに掲載されている窓口へ確認してください。
不審なメール・SMS・電話が届いたときの対処
ニトリや配送事業者、ECモールを装った連絡には、リンクや添付ファイルを開かずに確認することが大切です。
たとえば「情報漏えいの補償金を受け取るには、カード番号を登録してください」というメールが届いたら、リンク先にカード情報を入力せず、自分でニトリの公式サイトを開いて案内を確かめましょう。
「配送先の確認が必要です。再配達料を支払ってください」というSMSが届いたら、記載されたURLには進まず、利用先の注文履歴や配送業者の公式サイト・アプリから配送状況を確認します。
電話で「被害確認のため、ログインパスワードや暗証番号を教えてください」と言われたら、答えずに通話を終えましょう。折り返して確認する際は、公式サイトで窓口の番号を調べてかけ直してください。
身に覚えのない添付ファイルも開かず、不審な連絡には返信しないでください。郵送の案内であっても、内容に疑問があれば公式窓口へ問い合わせましょう。
問い合わせは公式のお客様相談室へ
利用者・関係者向けの問い合わせ先は、ニトリホールディングスのお客様相談室です。
- 電話:0120-209-993
- 受付時間:平日・土日祝の10時~20時
- 問い合わせフォーム:公式お問い合わせフォーム
ニトリはアクセス遮断を継続し、脆弱箇所への対応と監視体制の強化を実施したと説明しています。原因や侵入経路、影響範囲、二次被害の有無については、引き続き調査中です。
新しい発表は、ニトリホールディングスの公式ニュースで確認できます。
コメント